
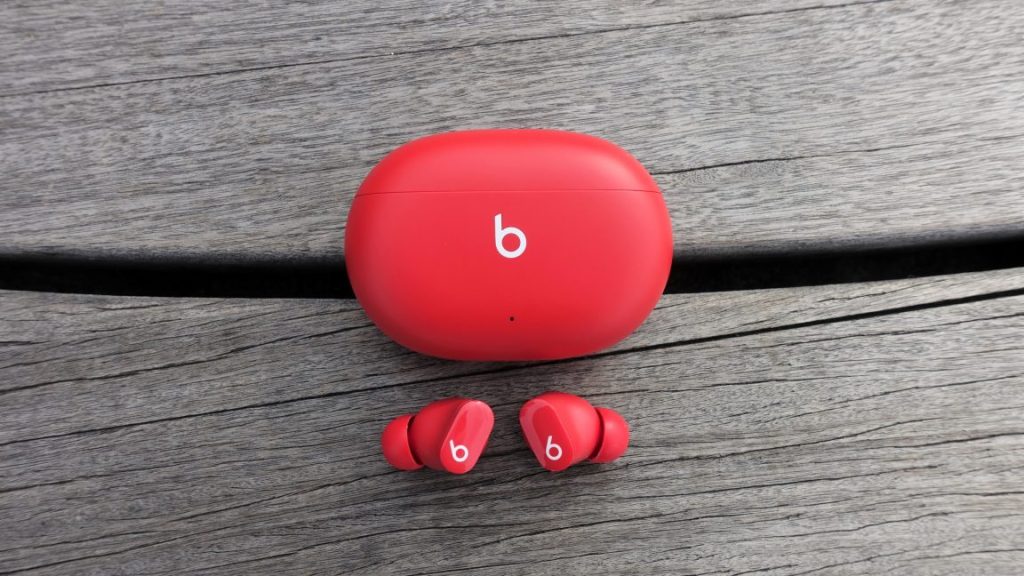
Beats Studio Buds kullanıcıları için önem taşıyan bu güvenlik açığı, yakındaki saldırganların mikrofon üzerinden ortam seslerini dinlemesine izin verebiliyordu. Apple, sorunu düzelten Beats Firmware Update 1B211 sürümünü yayınladı ve güncellemenin kulaklıklar iPhone, iPad veya Mac ile Bluetooth bağlantısı kurup menzil içindeyken otomatik olarak yüklendiğini bildirdi.
CVE-2025-20701 olarak kayıtlara geçen zafiyet, Bluetooth bağlantılarından sorumlu çiplerde çalışan firmware içindeki hatalı kimlik doğrulama mantığından kaynaklanıyordu. Bu durum, sinyal menzili içindeki bir saldırganın daha önce eşleşmiş cihaz gibi davranmasına ve kulaklıklarla iletişim kurmasına olanak tanıyordu. Araştırmacılar, gerçekleştirdikleri uçtan uca saldırı gösterimlerinde telefon mikrofonuna yakın ortamdaki konuşmaları ve sesleri dinleyebildiklerini ortaya koydu.
Apple’ın güvenlik duyurusunda belirttiği etki, saldırganın Bluetooth menzili içindeyken henüz eşleşmemiş ve bağlantı talebi bekleyen bir cihazın mikrofonundan dinleme yapabilmesi yönündeydi. Zafiyetin kritiklik puanı 10 üzerinden 8.8 olarak değerlendirildi. Kullanıcılar, kulaklıkların güncel firmware sürümünü cihazın Ayarlar menüsünden Bluetooth bölümüne girip kulaklıkların yanında yer alan bilgi simgesine dokunarak kontrol edebilir.
Sorun, geçen yıl güvenlik firması Insinuator’dan Dennis Heinze ve Frieder Steinmetz’in Airoha Systems çipleriyle ilgili açıkladığı zafiyetlerden biri. Airoha, etkilenen donanımı kullanan üreticilere yönelik güncellenmiş SDK, yani yazılım geliştirme kiti yayınladı. Apple’ın Beats Studio Buds’a yamayı dahil etmesiyle birlikte Jabra da etkilenen kulaklık modelleri için düzeltme sürümlerini duyurdu.
Bose ve JBL gibi diğer üreticiler de cihazlarının ilgili güvenlik düzeltmelerini aldığını açıkladı. Bu gelişme, yalnızca tek bir kulaklık modelini değil, ortak Bluetooth çip tedarik zincirini etkileyen güvenlik açıklarının üreticiler arasında ne kadar hızlı yayılabileceğini gösteriyor. Firmware güncellemelerinin otomatik dağıtımı, bu tür açıklarda kullanıcı müdahalesine ihtiyaç kalmadan riskin azaltılması açısından kritik önem taşıyor.
Yorum Yap