
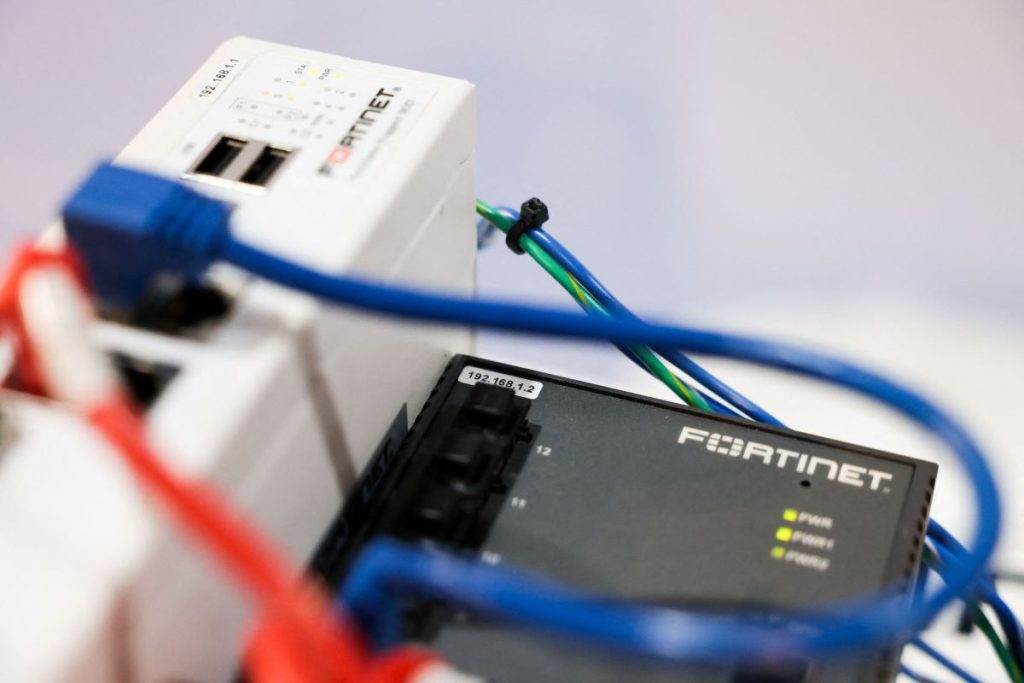
Küresel ölçekte önemli şirketlerin ağlarını koruyan Fortinet güvenlik duvarları ve VPN’leri, iki siber güvenlik firması tarafından tespit edilen bir dizi saldırıyla hedef alındı. Saldırganların kullandığı yöntem, yeni bir açığı sömürmek yerine temel bir ihmale dayanıyor: birçok kurum, cihazların varsayılan ya da eski şifrelerini değiştirmemiş ve internete açık kritik sistemlerin kimlik bilgileri hâlihazırda hackerların elinde.
Saldırı zinciri, otomatik araçlarla internette yayınlanan Fortinet cihazlarını taramayı ve daha sonra önceden ele geçirilmiş şifre listeleri üzerinden bu cihazlara izinsiz erişim sağlamayı içeriyor. Erişim sağlandığında, hackerlar trafiği izleyerek yeni kimlik bilgileri topluyor ve bu verileri tekrar tarayıcıya ekleyerek daha fazla cihazı ele geçiriyor; süreç kendi kendini besleyen bir döngü hâline geliyor.
Hudson Rock araştırması, 73 000’den fazla benzersiz Fortinet URL’sinin tehlikeye atıldığını ortaya koyarken, SOCRadar 30 000’den fazla cihazın ele geçirildiğini bildiriyor. Etkilenen şirketler arasında Accenture, Comcast, Foxconn, Lenovo, Oracle, Samsung, Siemens ve PwC gibi devler bulunuyor. Ülkeler bazında en çok etki gören bölgeler Hindistan, ABD, Tayvan ve Meksika; sektörler itibarıyla IT hizmetleri, inşaat malzemeleri ve telekomünikasyon öne çıkıyor. Hükümet kurumları da saldırı listesinde yer alıyor.
Her iki güvenlik firmasının da saldırı arkındaki grubu Rusça konuşan bir topluluk olarak tanımlaması, olayın coğrafi yayılımını uluslararası bir tehdit haline getiriyor. Fortinet, bu iddialara henüz yanıt vermedi. Saldırı, güvenlik araştırmacısı Bob Diachenko tarafından ilk kez rapor edilmiş, bağımsız araştırmacı Kevin Beaumont ise verilerin doğruluğunu teyit etti. Önceki yıllarda Fortinet cihazları genellikle yazılım açıklarından hedef alınırken, bu vakada saldırganların şifre sızıntılarına dayanması, daha basit ama etkili bir yaklaşımın hâlâ ciddi sonuçlar doğurabildiğini gösteriyor.
Yorum Yap