
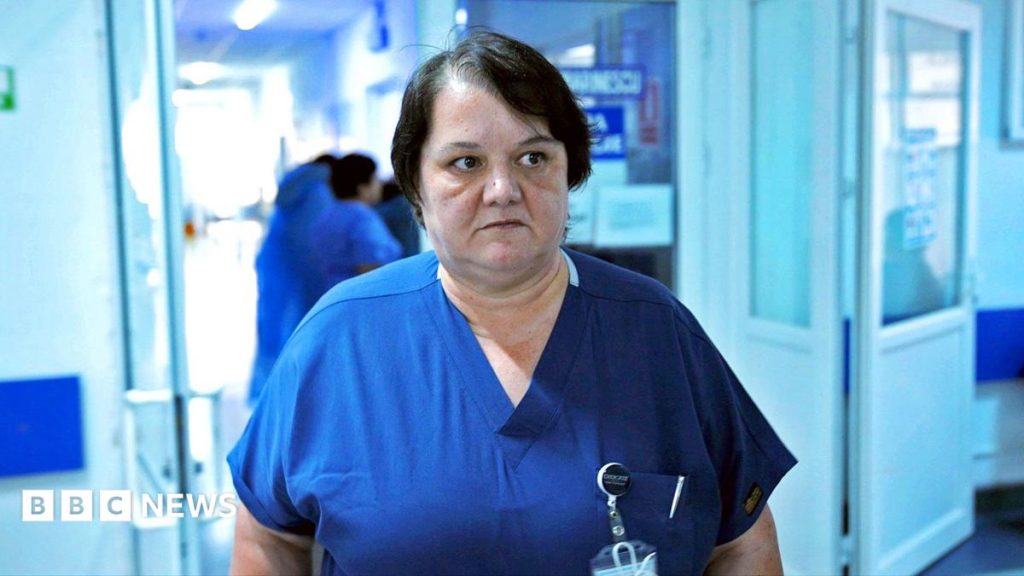
Şubat 2024’te Romanya’nın sağlık altyapısını hedef alan büyük ölçekli bir siber saldırı, hastanelerin dijital sistemlerini felç etti; çözüm ise internet bağlantısını kesip geleneksel kağıt yöntemlerine dönmek oldu.
Ulusal Siber Güvenlik Merkezi (DNSC), ülke genelinde yaygın olarak kullanılan Hippocrates adlı tıbbi yazılımın bir Romanian şirketi aracılığıyla ele geçirildiğini fark etti. Hackerlar, BackMyData adı verilen bir fidye yazılımı ile dosyaları okunamaz hâle getiriyor ve bitcoin cinsinden 160.000 € talep ediyordu. Durumun ciddiyeti karşısında DNSC, 100’den fazla hastaneye acil olarak internete bağlanmamalarını ve tüm dijital erişimlerini hemen kapatmalarını emretti.
Bu karar, hastanelerdeki tüm bağlı cihazların, e‑postaların ve web tarayıcılarının devre dışı bırakılması anlamına geliyordu. Sağlık çalışanları, hasta kayıtlarını, laboratuvar sonuçlarını ve ilaç taleplerini kağıt ve kalemle yönetmek zorunda kaldı; bazı birimler Excel gibi offline araçları geçici çözümler olarak kullandı. Bilgi güvenliği ekipleri ise saldırının yayılımını izleyerek enfekte olmuş sistemleri belirledi ve temizledi.
İlk olarak Piteşti Çocuk Hastanesi’nde hatalar fark edildi ve haftanın ilk günleri içinde hastane sayısı 26’ya ulaşan bir enfeksiyon raporu ortaya çıktı. Enfekte olmayan hastaneler, ek güvenlik önlemleriyle yeniden çevrimiçi hale getirildi. DNSC, medya aracılığıyla hastanelere ve halka hedefli mesajlar göndererek sadece acil durum dışındaki hastaların bakım için gelmemesini istedi; ancak bekleme odaları hâlâ doluydu ve hastalar zaman zaman personeli suçladı.
Operasyonun başarısının kilit unsurları arasında, düzenli yedekleme politikalarının varlığı ve hızlı iletişim stratejisi yer aldı. Çoğu hastane, veri kaybını en aza indirmek için güncel yedekler sayesinde sistemlerini birkaç gün içinde yeniden çalıştırabildi. Kağıt ile toplanan verilerin dijital ortama girilmesi haftalar sürecek, bazı bilgiler ise kalıcı kayboldu.
Bu olay, sağlık sektörünün kritik altyapı olarak hedef alınmasının giderek artan bir tehdit olduğunu bir kez daha gösterdi. FBI’nın da vurguladığı gibi, dijitalleşen sistemler ne kadar yaygın olursa saldırı riski o kadar büyüyor. Uzmanlar, hastanelerin felaket senaryolarına hazırlıklı olması, yedekleme ve offline çalışma planları geliştirmesi gerektiğini belirtiyor.
Yorum Yap