
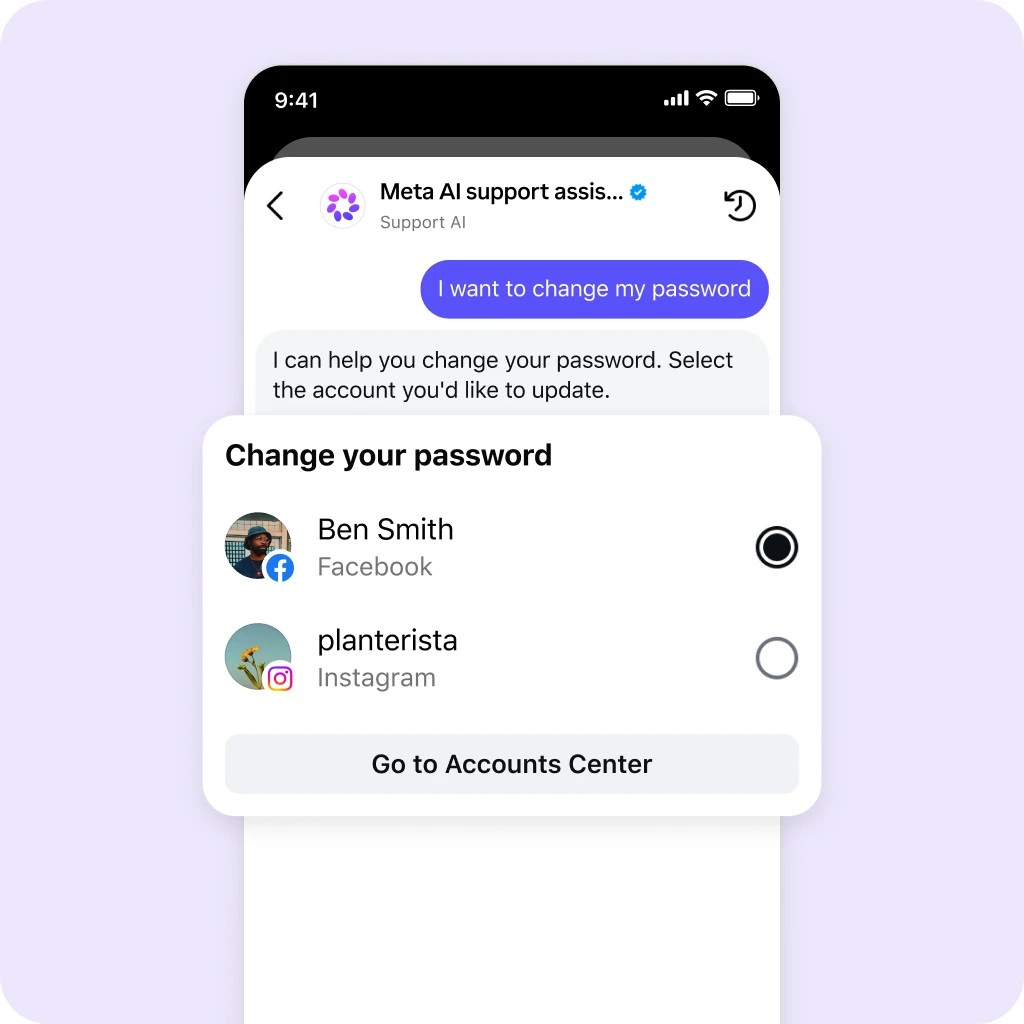
Meta, Maine eyaletine gönderdiği bir bildirimde, kötü niyetli kişilerin AI destekli sohbet botunu kullanarak 20.225 Instagram hesabını ele geçirdiğini doğruladı. Bildirime göre, saldırganlar iki faktörlü kimlik doğrulama (2FA) etkin olmasa bile, sohbet botundan şifre sıfırlama talep ederek hesapları ele geçirdi.
Sorunun kaynağı bir “bug” oldu. Meta, şifre sıfırlama isteği yapan kişinin sağladığı e‑posta adresinin, o kullanıcıya ait Instagram hesabıyla eşleşip eşleşmediğini doğrulayan kod parçasında bir hata bulunduğunu belirtti. Bu hata nedeniyle, sisteme daha önce hesabın bir parçası olmayan bir e‑posta girildiğinde, sıfırlama bağlantısı bu yanlış e‑postaya gönderildi ve istek reddedilmedi. Sonuç olarak, yetkisiz kişilerin şifre sıfırlama linkini alıp hesabı ele geçirmesi mümkün hâle geldi.
Saldırı 31 Mayıs’ta ortaya çıktı; Meta iletişim sorumlusu Andy Stone, olayın 1 Haziran’da “çözüldüğünü” açıkladı. Bu dönemde, eski Başkan Barack Obama’nın Beyaz Saray hesabı, ABD Uzay Kuvvetleri Teşkilat Başkanı John F. Bentivegna ve kozmetik markası Sephora gibi yüksek profilli hesaplar etkilendi.
Meta, bu açıklamada kişisel verilerin erişilip erişilmediğini kesin olarak bilmiyor, ancak saldırganların e‑posta adresleri, telefon numaraları, doğum tarihleri, gönderiler, doğrudan mesajlar, profil bilgileri, hesap etkinliği ve bağlı diğer hesapları görebileceğini belirtti.
Bildirimde, etkilenen 30 kullanıcının Maine’de yaşadığı ve bu kişilerin şifrelerinin destek aracı üzerinden sıfırlandığı, 2FA’nın etkin olmadığı ve muhtemelen yetkisiz bir kişi tarafından erişildiği ifade edildi. Meta, bu sayıyı “üst sınır” olarak nitelendiriyor; bazı erişimler meşru olabilir.
Şirket, AI destekli sohbet botunu devre dışı bıraktı, hatalı kod yolunu kaldırdı, bu hata ile oluşturulan tüm şifre sıfırlama linklerini geçersiz kıldı ve potansiyel olarak etkilenmiş tüm hesapları, erişim öncesi kimlik doğrulaması zorunlu kılan bir güvenlik kontrolüne soktu.
Yorum Yap