
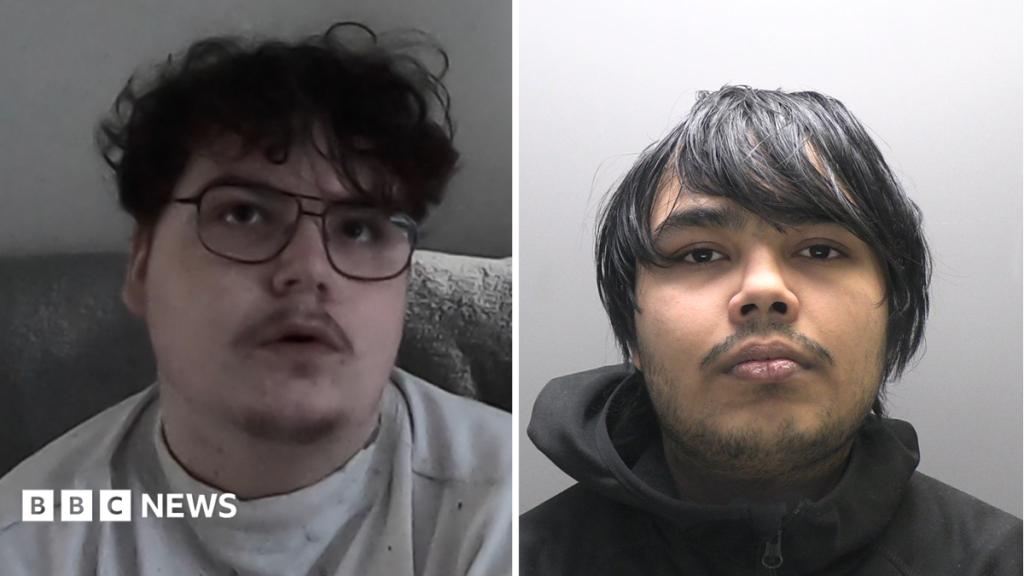
2024 yılında Transport for London -TfL- sistemlerini hedef alarak milyonlarca kişinin verilerini riske atan ve şehri kaosa sürükleyen siber saldırının arkasındaki isimlerin, aslında yıllar öncesinden emniyet birimlerinin takibinde olduğu ortaya çıktı. 18 yaşındaki Owen Flowers ve 20 yaşındaki Thalha Jubair’in itirafları, genç siber suçlulara yönelik mevcut önleyici tedbirlerin yetersizliğini ve dijital dünyadaki suç eğilimlerinin nasıl hızla tırmandığını gözler önüne seriyor.
Saldırı sonucunda TfL’in hizmetleri aylarca aksarken, milyonlarca kullanıcının kişisel verileri sızdırıldı ve 28 bin çalışanın şifrelerini fiziksel olarak yenilemesi gerekti. Yapılan araştırmalar, faillerin Scattered Spider adlı, gevşek yapılı ancak etkili bir siber suç organizasyonunun parçası olduğunu gösteriyor. Bu grup, daha önce Marks and Spencer ve Co-op gibi dev perakende şirketlerine yönelik benzer saldırılarla da adını duyurmuştu.
Yetersiz Önlemler ve Artan Riskler
Soruşturma dosyasına göre, Owen Flowers henüz 16 yaşındayken düşük seviyeli siber suçlar nedeniyle polis tarafından tespit edilmişti. 2023 yılında yapılan müdahaleler ve verilen durdurma emirlerine rağmen, genç saldırganın kolluk kuvvetleriyle iş birliği yapmayı reddettiği ve rehabilitasyon programlarına katılmaya sıcak bakmadığı kaydedildi. Bu ilgisizliğin ardından Flowers, Scattered Spider ile birlikte daha kapsamlı operasyonlara yönelerek TfL saldırısına kadar uzanan bir suç zinciri oluşturdu.
Ulusal Suç Ajansı -NCA- yetkilileri, bu vakanın özellikle yüksek teknik kapasiteye sahip küçük bir grubun yarattığı tehlikeyi kanıtladığını belirtiyor. Hükümetin Bilgisayar Kötüye Kullanım Yasası kapsamında planladığı Cyber Crime Risk Orders -CCRO- gibi yeni düzenlemelerin önemi burada ortaya çıkıyor. Bu düzenlemeler, yüksek riskli şahısların daha ciddi ihlaller gerçekleştirmeden önce polis ve mahkemeler tarafından kısıtlanmasına olanak tanıyarak erken müdahale imkanı sağlamayı hedefliyor.
Küresel Etkiler ve Finansal Boyut
Eylül 2024’te düzenlenen baskınlarda Flowers’ın odasında çok sayıda laptop, sabit disk ve USB bellek ele geçirilirken, milyonlarca sterlin değerinde cryptocurrency -kripto para- varlığına ulaşıldı. Soruşturma derinleştikçe, Flowers’ın sadece İngiltere’yi değil, ABD’deki SSM Health ve Sutter Health gibi sağlık kuruluşlarını da hedef alarak sistemlerine zarar verdiği tespit edildi. Bu durum, yerel bir güvenlik ihlalinin aslında küresel ölçekte bir siber saldırı ağının parçası olduğunu kanıtlıyor.
Diğer sanık Thalha Jubair’in ise suç geçmişi çok daha derin. Henüz 14 yaşındayken siber suçlara yönelen Jubair, Nvidia ve BT/EE gibi dünya devlerini hedef alan Lapsus$ grubuna olan bağlantıları nedeniyle daha önce de ceza almıştı. Toplamda 22 sabıkası bulunan Jubair’in, ABD’deki kurbanlarından 87 milyon dolar tutarında haksız kazanç elde ettiği ve şantaj yaptığı iddia ediliyor. Faillerin her ikisinin de otizm tanısı almış olması, mahkemedeki savunmaların bir parçası olarak sunuldu.
Vaka, dijital dünyada suç işleyen gençlerin, eylemlerinin gerçek dünyadaki yıkıcı etkilerini ve mağdurların yaşadığı maddi-manevi kayıpları kavramakta zorlandığını gösteriyor. Gözetim altında olmalarına rağmen suç işlemeye devam eden bu profil, geleneksel hukuk yöntemlerinin siber suçlar karşısında yetersiz kaldığını kanıtlıyor. Bu durum, teknolojiye hakim suçlulara karşı yalnızca cezalandırmanın değil, aynı zamanda çok daha sıkı ve proaktif denetim mekanizmalarının kurulması gerektiğini bir kez daha hatırlatıyor.
Yorum Yap