
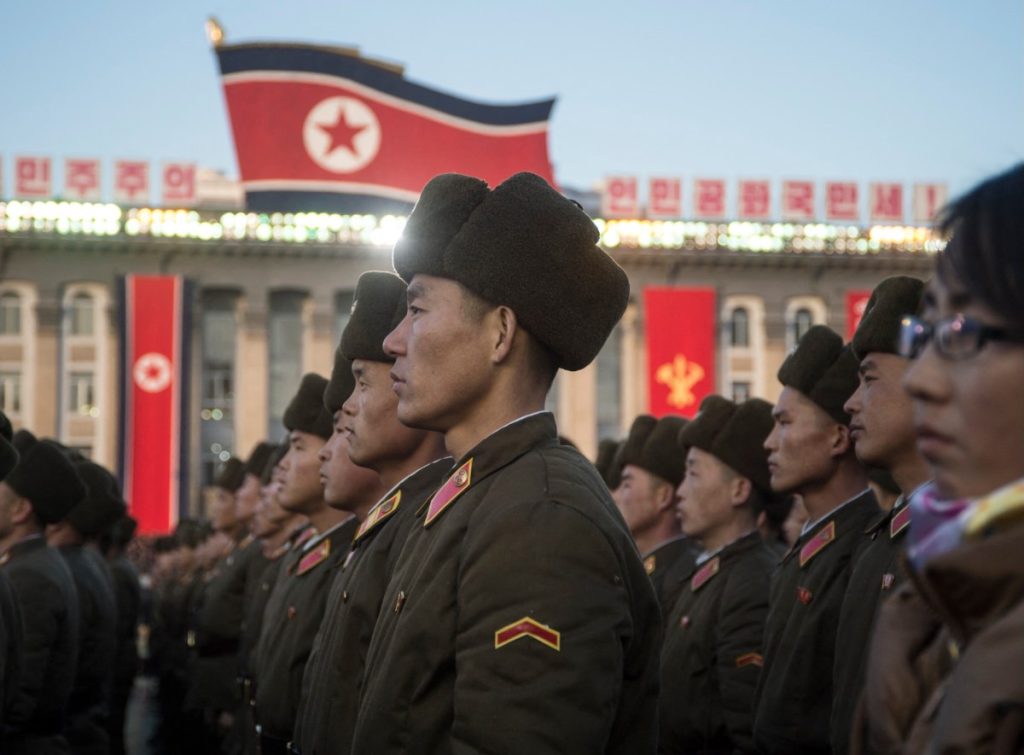
Cybersecurity firması CrowdStrike’ın yeni raporu, Kuzey Koreli hackerların geçen yıl ABD teknoloji şirketlerindeki “hands‑on‑keyboard” (gerçek insan müdahalesi) saldırılarının neredeyse yarısını oluşturduğunu ortaya koyuyor. Bu bulgu, küresel siber tehdit haritasında Pyongyang destekli grupların artan rolünü ve sektörün güvenlik açıklarını gözler önüne seriyor.
Rapor, 2025 Nisan’tan 2026 Mayıs’a kadar süren dönemde, şirketin “Famous Chollima” adlı grup olarak tanımladığı Kuzey Koreli aktörlerin teknoloji sektörüne yönelik devlet destekli operasyonların %47’sini meydana getirdiğini belirtiyor. Bu tür saldırılar, otomatik malware yerine gerçek insan hackerların, çalıntı kimlik bilgileriyle sisteme girip mevcut araçları istismar ederek uzun vadeli erişim sağladıkları için kritik öneme sahip.
Famous Chollima ekibi, kendilerini geliştirici, kodlayıcı ya da IT personeli gibi göstererek U.S., Avrupa ve Asya’daki firmalara uzaktan iş başvurusu yapıyor. Başvurularını onaylatmak için AI destekli gerçek zamanlı deep‑fake görüntüler oluşturuyor ve çalıntı pasaport, sürücü belgesi gibi sahte belgelerle kimliklerini Amerikan ya da başka yabancı vatandaşları gibi gösteriyor. Bu taktik, Kuzey Kore’nin uluslararası yaptırımlar ve UN kısıtlamaları nedeniyle resmi finansal kanallara erişiminin engellenmesiyle paralel bir şekilde çalışıyor.
Şirket içinde yer aldıkları takdirde hem maaş alıyorlar hem de çaldıkları fikri mülkiyet, teknik doküman ve hassas veriyle Pyongyang’a fon sağlıyorlar. Ele geçirilen bilgilerin bir kısmı, firmalar yakalandıklarında fidye ödemeleriyle geri alınmasını talep ederek zorla pazarlık aracı haline getiriliyor. Ayrıca grup, blockchain geliştiricilerini hedef alarak büyük miktarda kripto para çalmayı amaçlıyor; bu kriptolar, Kuzey Kore’nin Batı bankacılık sistemine erişemediği dönemde finansman kaynağı oluyor. 2025 yılı içinde tek başına yaklaşık 2 milyar dolar değerinde kripto para çalındığı rapor ediliyor.
Yorum Yap