
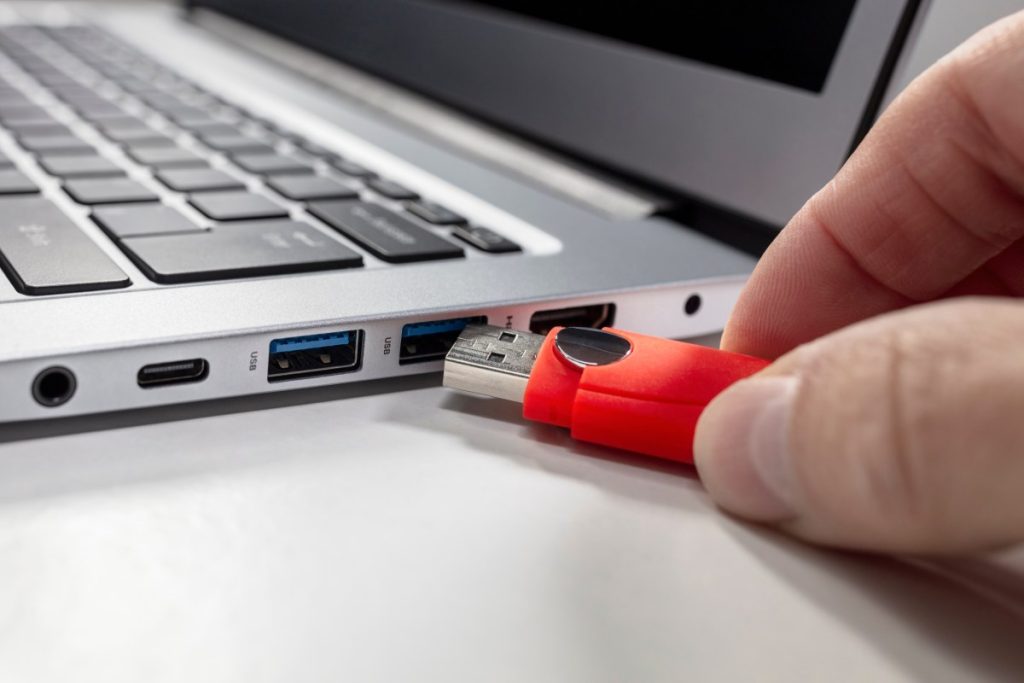
Bir fidye yazılımı çetesi, dava bürolarına yönelik saldırılarını artırarak bazen sahte BT çalışanlarını ofislere gönderiyor. Bu sahte çalışanlar, kurbanların bilgisayarlarından USB belleklerle doğrudan veri çalıyor ya da diğer çete üyelerinin uzaktan erişim kurmasına yardımcı oluyor. Google ve FBI’ın açıklamalarına göre, “Silent Ransom Group” adlı grup Ocak‑Mayıs 2024 döneminde “fiziksel, kişisel erişim” kullanarak onlarca kurbanın bilgilerini çalmaya çalıştı.
Mandiant CTO’su Charles Carmakal, “Müşterilerimizin sistemlerine fiziksel olarak giren, içerden çalışanları yönlendiren ya da rüşvetle işe alan kötü niyetli aktörlerle ilgili birçok olayı inceledik” diyerek bu taktiğin geçmişte de uygulandığını belirtti.
Geçtiğimiz ay FBI, Silent Ransom Group’un dava bürolarına sosyal mühendislik ve kimlik avı saldırılarıyla yaklaştığını, ancak bazı durumlarda sahte BT destek personelini ofislere göndererek çalışanların bilgisayarlarına USB sürücülerle ya da uzaktan erişim araçlarıyla bağlandığını duyurdu. Bu yöntemle sözleşmeler, sosyal güvenlik numaraları ve mali‑vergi kayıtları gibi hassas bilgiler çalındı.
FBI sözcüsü, “Silent Ransom Group’un veri sızdırma planı kapsamında sahte BT çalışanlarının şirket ofislerine fiziksel erişim sağladığını doğrulayabiliriz” dedi.
Geleneksel fidye yazılımı saldırılarının aksine, bu grup verileri şifrelemiyor; bunun yerine çalıntı verileri bir sızıntı sitesinde yayınlayacaklarını tehdit ediyor ve ödeme gelmezse gerçekten yayıyorlar. Bu tehdit genellikle “Eğer anlaşmazlık veya cehalet söz konusu olursa, çalışanlarınızı, ortaklarınızı ve müşterilerinizi bilgilendireceğiz, ardından verilerinizi yayımlayacağız” gibi mesajlarla destekleniyor.
Google raporunda, çetenin hâlâ klasik yöntemler — phishing e‑mailleri, takip aramaları ve sosyal mühendislik — kullandığı, kurbanları şirket BT destekçisi olarak ikna edip bilgisayarlara erişim izni verdirdikleri belirtiliyor. “Arayanlar, güvenlik sorunu ya da veri taşıma projesi bahanesiyle hedefi ekrana paylaşım oturumuna yönlendiriyor, ardından Zoom, Microsoft Teams gibi uygulamalarda ekran paylaşımı üzerinden güvenlik kontrollerini atlatıyor” diye rapor ekliyor.
Çoğu vakada veri çalımı uzaktan malware ya da phishing yoluyla gerçekleşse de, bu olaylar hackerların fiziksel müdahaleyi de kullanarak suçlarını bir adım öteye taşıdığını gösteriyor; bu da güvenlikte yeni bir ve ciddi bir yükselişi işaret ediyor.
Yorum Yap