
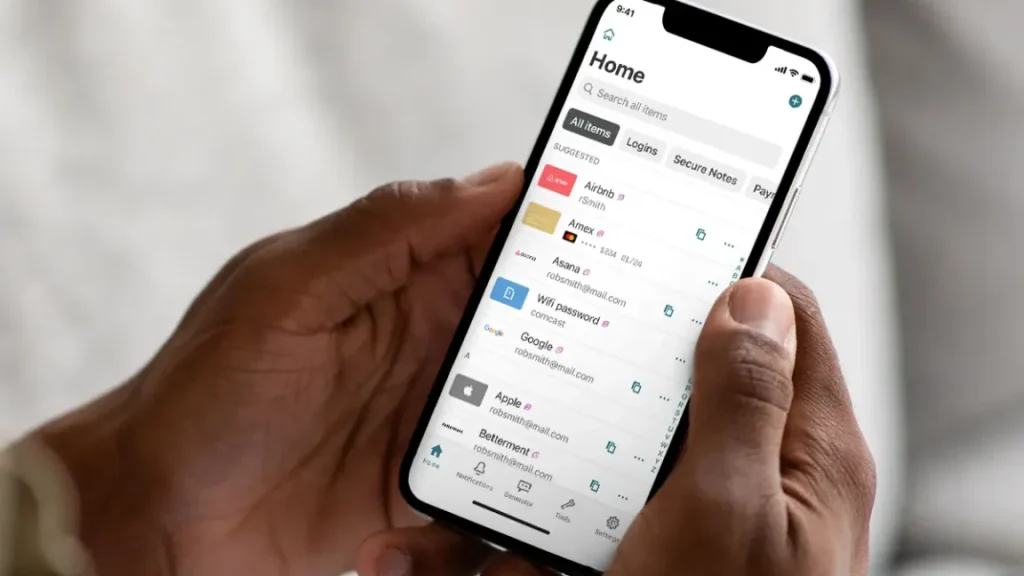
Parola yöneticisi Dashlane’ın Pazartesi günü yayımladığı güvenlik danışmanlığında pek çok tutarsızlık bulunuyor. Şirket, saldırganların 20 şifreli kullanıcnın kasasına eriştiğini duyurdu. “31 Mayıs 2026 Pazar gününden itibaren dış bir taraf, belirli Dashlane kullanıcı hesaplarına kaba kuvvet saldırısı başlattı” diyen şirket, saldırının amacının iki faktörlü kimlik doğrulama (2FA) korumalarını aşarak mevcut kullanıcı hesaplarına yeni cihazlar kaydetmek olduğunu açıkladı.
Bir Dashlane kullanıcısı, aldığı 2FA isteğinin ekran görüntüsünü paylaştı. Birleşik Krallık merkezli kullanıcı, endişelerini dile getirmek için Dashlane’ın destek botu aracılığıyla şirkete ulaştı. Ancak kullanıcı, bildirimin neden gönderildiği hakkında herhangi bir bilgi alamadı. Kullanıcı, “Sonra bu haberi Mastodon’daki güvenlik topluluğundan öğrendim, Dashlane’ın kendisinden değil” diyerek şikayetini dile getirdi. “Bir şifreye sahip değilseniz nasıl 2FA isteği tetikleyebilirsiniz ki? Ödeyen bir müşteri olarak bu bilgiyi Dashlane’dan almam gerekirdi, Mastodon’daki güvenlik uzmanlarından değil” diye ekledi.
Sosyal medyada da benzer yorumlarla dolu tartışmalar yaşanıyor. Kullanıcılar, saldırının temel mekaniğini anlamakta zorlanıyor. Tipik olarak 2FA korumaları, bir kimlik doğrulama uygulaması tarafından oluşturulan veya SMS veya e-posta ile gönderilen tek kullanımlık bir şekilde sağlanır. Bu kodlar genellikle altı hanelidir ve her 45 saniyede bir değişir. Ancak bildirimde belirtildiği gibi, kod üç saat boyunca geçerli kalmıştır. Kaba kuvvet yöntemi, doğru kombinasyon bulunana kadar olası tüm kombinasyonları hızla denemeye dayanır. Bu varsayımlar altında, 1 milyon olası şifre kombinasyonu bulunuyor. Başarılı bir ihlal için üç saatlik pencere içinde istatistiksel olarak önemli bir yüzdenin girilmesi gerekiyor. Dashlane sunucularını bu kadar kısa sürede bu hacminde tahminle bombalamak için gerekli kaynaklar mümkün olsa da, bu tür kaba kuvvet saldırılarında yaygın olarak bulunmaz.
Dashlane, kullanıcıların yapabileceği gönderi sayısında bir hız sınırı koyduğunu açıkça belirtmiyor, ancak danışmanlık belgesindeki “Kullanıcı hesaplarına yapılan yüksek hacimli girişimler nedeniyle Dashlane’ın güvenlik kontrolleri, saldırıya maruz kalan hesapları otomatik olarak kilitlemiş” ifadesi, buna benzer bir mekanizmanın varlığını düşündürüyor. Hız sınırı olmasa bile, Dashlane sunucularının bir saat içinde 150.000 veya daha fazla gönderi alması durumunda geçici olarak tıkanması bile zor tahmin edilebilir bir senaryo değil.
Yorum Yap