
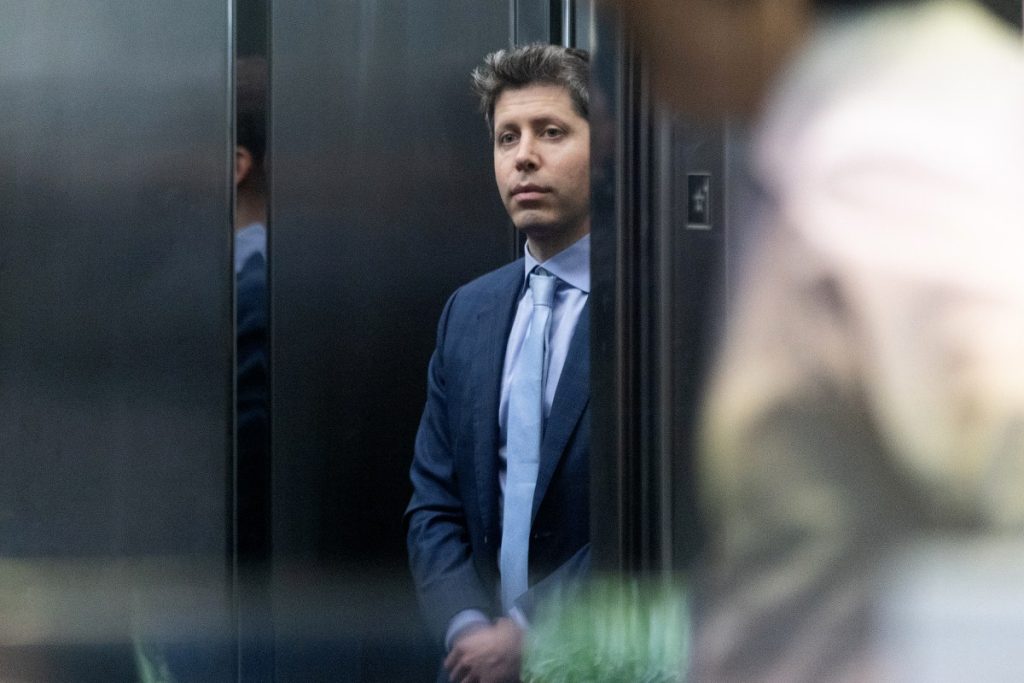
Yapay zekanın kontrolsüz gelişimi ve beraberinde getirdiği güvenlik riskleri, ABD hükümetini teknoloji devlerine karşı daha müdahaleci bir tutum almaya itiyor. OpenAI’ın yeni modeli GPT 5.6’nın piyasaya sürülme stratejisi, önceki modellerin aksine geniş kitlelere kapalı, oldukça kısıtlı bir çerçevede şekillenecek. Şirketin yeni modeli doğrudan halka açmak yerine, yalnızca seçilmiş stratejik ortaklarla paylaşma kararı aldığı belirtiliyor.
CEO Sam Altman’ın şirket içi toplantılarda paylaştığı bilgilere göre, erişim süreci önizleme döneminde müşteri bazlı bir onay mekanizmasıyla ilerleyecek. Eğer bu sınırlı dağıtım süreci sorunsuz tamamlanırsa, genel kullanıma açılma işleminin birkaç hafta sonra gerçekleşmesi planlanıyor. Bu durum, Trump yönetiminin OpenAI üzerinde kurduğu baskının bir sonucu olarak görülüyor ve hükümetin, Anthropic’in halihazırda uyguladığı gizlilik stratejisini OpenAI’a da dayattığını gösteriyor.
Hükümetin bu müdahalesinde özellikle Ulusal Siber Direktörlüğü ve Bilim ve Teknoloji Politikaları Ofisi gibi kritik kurumların etkili olduğu bildiriliyor. Başlarda yapay zekaya karşı daha serbest bir yaklaşım benimseyeceğini açıklayan Trump yönetimi, son aylarda federal denetim mekanizmalarını ön plana çıkarmaya başladı. Bu kapsamda imzalanan başkanlık kararnamesi ile belirli yapay zeka şirketlerinin, yeni modellerini halka açmadan önce test ve değerlendirme amacıyla hükümete sunmaları yönünde gönüllü bir süreç başlatıldı.
Benzer bir stratejiyi daha önce izleyen Anthropic, Claude Mythos adlı siber odaklı modelini yalnızca Project Glasswing programı üzerinden sınırlı bir gruba açarak tartışmaları beraberinde getirmişti. Şirket, modelin gücünün yanlış ellerde ciddi zararlar verebileceğini savunurken, sektördeki gözlemciler bu tutumu bir pazarlama stratejisi ile gerçek güvenlik endişeleri arasında bir yerde konumlandırıyor. Generative AI, yani üretken yapay zekanın yükselişiyle birlikte, siber saldırganların elindeki dijital cephanelik hiç olmadığı kadar genişlemiş durumda.
LLM, yani büyük dil modellerinin zararlı yazılım yazma konusundaki yetenekleri ve bazı modellerin otonom şekilde ransomware, yani fidye yazılımı saldırıları gerçekleştirebilme potansiyeli ciddi bir tehdit oluşturuyor. Özellikle Mythos gibi gelişmiş siber araçların, yazılım açıklarını insan hızının çok ötesinde tespit edip istismar edebilme kapasitesi, karmaşık yazılım altyapılarına sahip kuruluşlar için büyük bir risk taşıyor. Yazılımlardaki gizli hataların giriş kapısı olarak kullanılması, kurumsal ağların güvenliğini doğrudan tehlikeye atıyor.
Söz konusu modellerin halka kapalı kalması, gerçek tehdit seviyesinin tam olarak ölçülmesini zorlaştırsa da, devletlerin bu modeller üzerindeki denetim arzusunu haklı çıkaran temel nokta burada yatıyor. Yapay zekanın siber güvenlikteki yıkıcı potansiyeli, teknoloji şirketlerinin geliştirme hızı ile devletlerin güvenlik protokolleri arasındaki gerilimi artıracaktır. Bu yeni denetim dönemi, yapay zeka gelişiminin hızını yavaşlatabileceği gibi, modellerin daha güvenli ve etik standartlarda yayılmasının önünü de açabilir.
Yorum Yap