
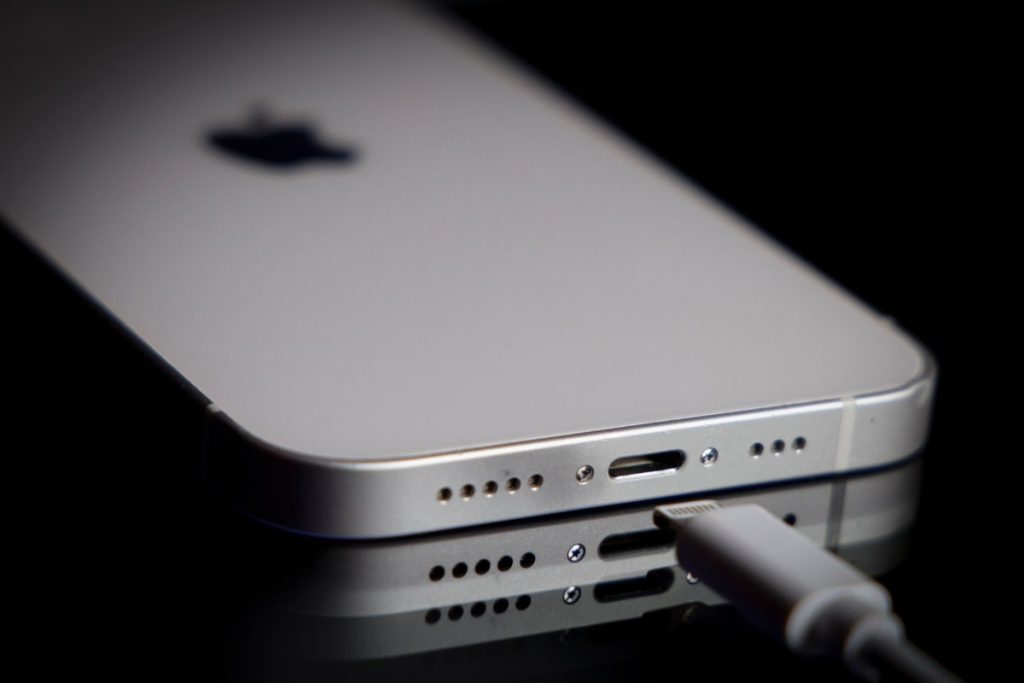
Barcelona merkezli bir siber saldırı şirketi, Apple’ın A12 ve A13 çiplerinde (2018‑2019) tespit ettiği bir güvenlik açığını kamuoyuyla paylaştı; bu açık, fiziksel erişim sağlayan kötü niyetli kişilerin eski iPhone modellerini kırmasına imkan tanıyabilir.
Paradigm Shift, ‘usbliter8’ adını verdiği hatayı detaylandıran bir blog yazısı yayınladı ve aksiyon kanıtı (proof of concept) sunarak, hedef cihaza kablo bağlanması halinde açığın nasıl kullanılabileceğini gösterdi. Açık, telefonun açılış aşamasında çalışan ve çipin içine yerleşik Boot ROM kodunu etkiliyor; bu kod değiştirilemez olduğundan, Apple’ın geleneksel güncelleme yolları ile kapatılamıyor.
Boot ROM, cihaz açıldığında ilk çalışan kod bloğu olduğu için en kritik savunma katmanıdır. Usbliter8 sayesinde saldırganlar, bu katmanı aşarak sonraki güvenlik denetimlerini atlayabilir ve cihazın kontrolünü ele geçirebilir. Paradigm Shift, bu tür kalıcı zayıflıkların tek başına cihazı herkese açık şekilde savunmasız kılmadığını, hâlâ ek exploit’ler ve veri erişim teknikleri gerektiğini vurguluyor.
Bu gelişme, iPhone jailbreak topluluğu ve güvenlik araştırmacıları için bir fırsat penceresi oluşturuyor. Geçmişte yaygın olan jailbreak araçları, son on yılda azalmıştı; çünkü keşfedilen açıkların kamuoyu ile paylaşılması, Apple’ın hızla yamalar yayınlamasına yol açıyordu. Ancak Paradigm Shift’in açıklaması, yeni bir zincirleme exploit geliştirme ihtiyacını doğurabilir; böyle bir zincir, hâlihazırda mevcut güvenlik önlemlerini aşarak iOS’un temel kısıtlamalarını kaldırabilir.
Apple’ın cihazlarını “kırılmaz” hâle getirme çabalarına rağmen, donanım seviyesindeki bu tür kalıcı hatalar, yeterli kaynak ve uzmanlığa sahip aktörlerin hâlâ bir yol bulabileceğini gösteriyor. En etkili çözüm, daha yeni çiplere geçiş yapmak; çünkü Boot ROM’da yer alan kod sabit ve yamalanamaz nitelikte. Bu durum, özellikle hukuki otoriteler ve dijital adli ekipler tarafından kullanılan Cellebrite ve Magnet Forensics gibi araçların da benzer teknikleri zaten elinde bulundurabileceği anlamına geliyor. Usbliter8’in kamuoyuna duyurulması, güvenlik araştırmalarının sınırlarını zorlayacak yeni bir adım olarak izlenirken, Apple’ın gelecekteki çip tasarımlarında bu tür kalıcı riskleri nasıl ele alacağı merak konusu.
Yorum Yap