
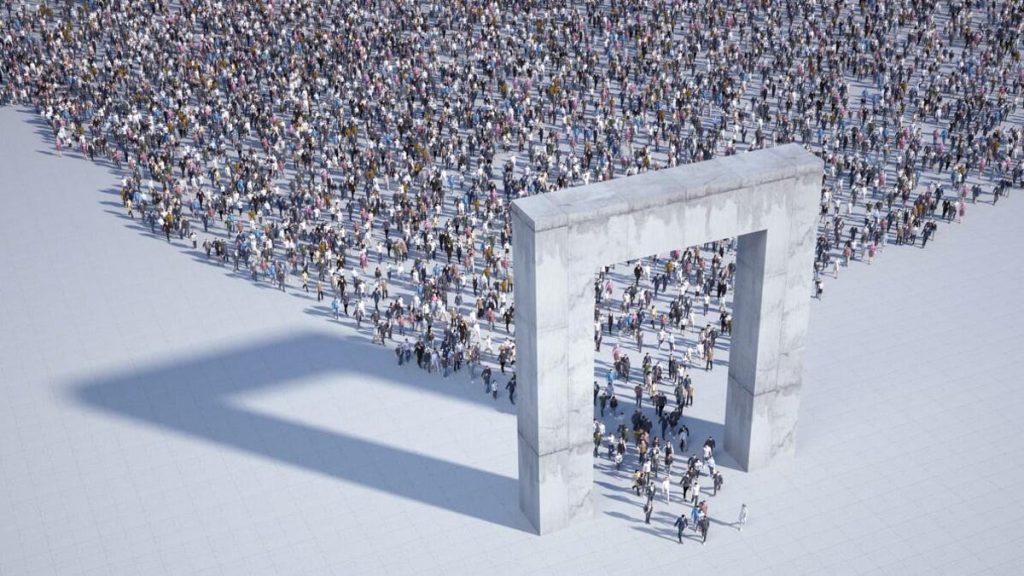
AI ajanları artık basit sohbet botlarından, uygulamalara ve veri setlerine doğrudan eylem gerçekleştirebilen dijital çalışanlara dönüşüyor; bu durum güvenlik ve yönetim risklerini de beraberinde getiriyor.
Uzmanlar, bu ajanları “iyi niyetli ama yönlendirilmesi gereken” insan stajyerleri gibi ele alarak, aynı denetim ve rehberliği sağlamamız gerektiğini vurguluyor. Ajanların hangi izinlere sahip olduğuna ve ne tür eylemler yapabileceklerine karar verirken, bağlam ve amaç kavramlarını net bir şekilde tanımlamak zorunlu. Aksi takdirde, basit bir alışveriş talebi, beklenmedik bir araç satın alımına dönüşebilir.
Geleneksel yazılım geliştirme kurallarının ötesinde, AI ajanlarını tasarlarken esnek ama güvenli bir çerçeve oluşturmak kritik. Geçmişte mühendisler API bütünlüğünü önceden planlarken, ajanlar hedef odaklı yaklaşarak anlık olarak farklı yol haritalarını keşfedebiliyor; bu da izinsiz veri sızıntısı ve gölge AI (sistemin görünür dışında çalışan yapay zekaları) riskini artırıyor. Müşteri ortamlarında birden fazla ajan örneğinin API akışına, kaynak koduna ve harici iletişim kanallarına erişmesi, sorumluluk zincirinin belirsizleşmesine yol açabiliyor.
Bu belirsizlik, “Eylemi kimin gerçekleştirdiği” sorusunu gündeme getiriyor; bir sistemdeki bir değişiklik insan, hizmet hesabı ya da AI ajanı tarafından gerçekleştirilmiş olabilir ve bu ayrımı yapmak zorlaşabilir. Bu yüzden yönetişim ve erişim kontrolü arasında bir denge kurmak şart; tüm trafiği engellemek yerine, belirli izinlerle ve izlenebilirlik sağlayan denetim mekanizmalarıyla üretkenliği korumak mümkün.
Derin insan gözetimi, ajanın yapılandırma ayarları, eriştiği veri türleri ve kullanılan promptların (komutların) incelenmesini içeriyor. Geleneksel kimlik ve erişim yönetimi (IAM) prensiplerini, ajanların aşırı yetkilendirilmiş olması riskini azaltmak amacıyla uygulamak gerekir. Ayrıca, SDK (yazılım geliştirme kiti) tabanlı sabit talimat setleriyle ajanların yaratıcılığını sınırlamadan kontrollü bir ortam sağlanabilir.
Sonuçta, AI ajanları insan stajyerleri gibi çok net, adım adım yönlendirmelerle çalıştırılmalı; her adımda niyet ve hedef tutarlılığı sağlanmalı ve izlenebilirlik mekanizmalarıyla olası sapmalar hızlıca tespit edilmelidir. Bu yaklaşım, hem verimliliği artırır hem de güvenlik açıklarını minimuma indirir.
Yorum Yap