
2026 yılının ilk yarısına baktığımızda; savaşlar, iklim krizi ve pandemi korkularının gölgesinde siber güvenlik konusu sanki arka planda kalmış gibi görünebilir. Ancak siber güvenlik, aslında küresel siyasetin en net göstergesi olmaya devam ediyor. Botnet ağları Batı’yı istikrarsızlaştırmak için kullanılırken, hükümetler vatandaş verilerini ve sivil altyapıları birer silah olarak kullanıyor. Tüm bunlara ek olarak, finansal odaklı hackerlar, kamu ve özel sektörde yıkım yaratarak devasa fidye ödemeleri peşinde koşuyor. Hibrit savaşların ve dijital saldırıların zirve yaptığı bu yılın ilk yarısındaki en kritik siber olayları inceliyoruz.
DOGE ve Sosyal Güvenlik Verileri Krizi: Elon Musk liderliğindeki Hükümet Verimlilik Departmanı (DOGE) tarafından yürütülen federal ajans tasfiyelerinin ardından, ciddi veri sızıntıları gündeme geldi. Sosyal Güvenlik Kurumu’na müdahale eden DOGE’un, en hassas verileri içeren bir veri tabanını güvensiz bir üçüncü taraf sunucuya yüklediği iddia ediliyor. Bu sızıntının, milyonlarca Amerikalının kişisel bilgilerini açığa çıkarmış olabileceği ve ABD tarihinin en büyük veri ihlali olma potansiyeli taşıdığı belirtiliyor.
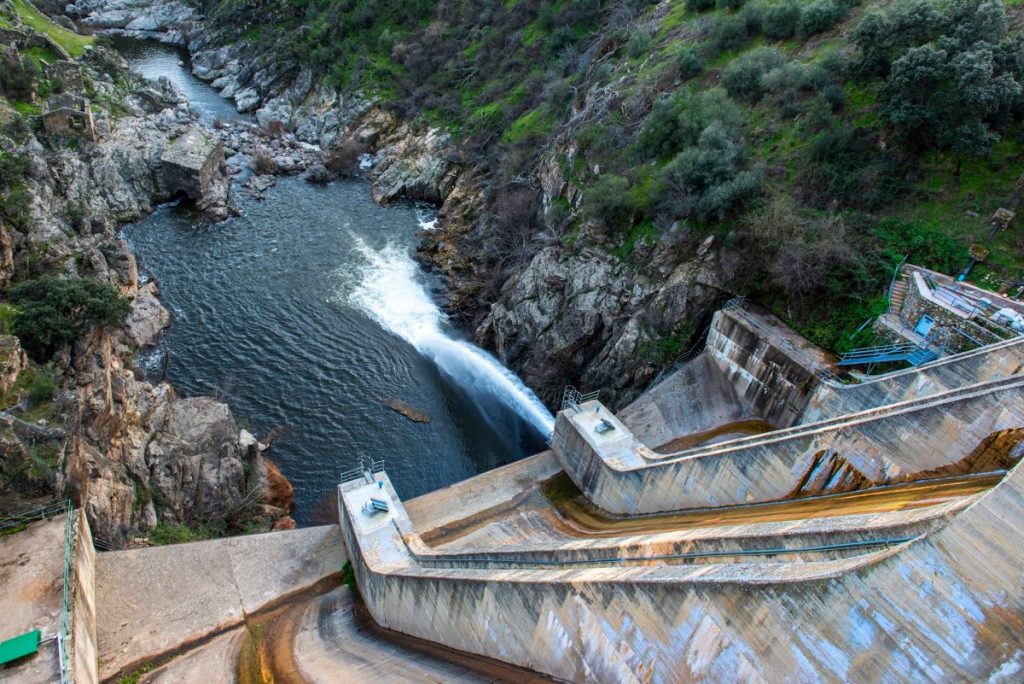
Kritik Altyapılar Hedefte: Avrupa genelinde enerji santralleri ve su barajları gibi sivil altyapılara yönelik saldırılarda artış gözlemleniyor. Rusya’ya atfedilen saldırılar sonucunda Polonya’nın enerji şebekesi malware saldırılarına uğradı, İsveç ve Norveç’teki tesislerde ciddi aksamalar yaşandı. Benzer şekilde, ABD ve İsrail’in İran ile olan gerilimi nedeniyle, İranlı hackerların ABD’deki özel su dağıtım şebekeleri gibi temel güvenlik önlemlerinin zayıf olduğu kritik altyapıları hedef aldığı uyarısı yapılıyor.
Stryker Saldırısı ve Değişen Taktikler: Mart ayında tıbbi teknoloji şirketi Stryker, İran kaynaklı yıkıcı bir saldırıya uğradı. Binlerce çalışan cihazının uzaktan silindiği bu olay, İran’ın geleneksel casusluk odaklı yaklaşımından, aktif olarak yıkım yaratma stratejisine geçtiğini gösteriyor. ABD hükümeti saldırının arkasında İran istihbaratının olduğunu açıkladı.
ShinyHunters ve Eğitim Dünyasındaki Yıkım: ShinyHunters grubu, etkili voice phishing yöntemleriyle onlarca şirketi hedef almaya devam ediyor. Eğitim teknolojileri devi Instructure’ın Canvas platformuna sızan grup, 30 milyon öğrenci ve personelin verilerini çaldı. Fidye ödenmediğinde ise sınav döneminde giriş ekranlarını manipüle ederek eğitimi sekteye uğrattılar. Grup ayrıca Charter ve Carnival gibi dev şirketlerden de milyonlarca kayıt çalarak geniş çaplı etkiler yarattı.
Supply Chain Saldırıları ve Open Source Tehlikesi: Open source projelerini hedef alan zincirleme saldırılar, teknoloji devlerini ve kullanıcılarını vurdu. Trivy, Bitwarden ve Checkmarx gibi güvenlik araçlarının kompromize edilmesiyle, backdoor yüklü yazılımları kullananların şifre ve token bilgileri çalındı. Bu durum, OpenAI ve Vercel gibi AI ve hosting devlerinin dolaylı olarak etkilenmesine yol açtı.
FBI Gözetleme Sistemindeki Sızıntı: FBI, Nisan ayında gözetleme sistemlerinden birinin sızdırıldığını açıklayarak durumu “büyük bir siber olay” olarak tanımladı. Çinli ajanlara atfedilen bu ihlal, takip altındaki kişilerin telefon numaraları ve dinleme kayıtları gibi ulusal güvenlik açısından kritik bilgilerin açığa çıkmasına neden oldu.
Hasbro’nun Hazırlıksızlığı: Oyuncak devi Hasbro, Mart ayında sistemlerine sızan hackerlar sonrası haftalarca süren kesintiler yaşadı. Bu olay, büyük şirketlerin bile güvenlik olaylarına karşı ne kadar hazırlıksız olabileceğinin son örneği oldu.
Yorum Yap